- Genre
- Thriller
- Sprache
- Englisch
- Seiten
- 288
- Verlag
- Amazon CreateSpace
- ISBN
- 978-1500966836
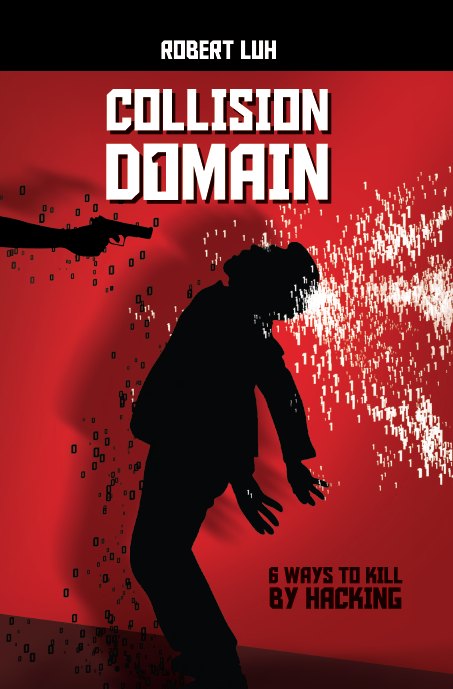
Ein Thriller über die Mordserie eines Soziopathen, der seine Opfer mit modernsten Computer-Hacks tötet.
Ein erfolgreicher Manager stirbt bei einem unwahrscheinlichen Autounfall – und die Polizei steht vor einem Rätsel: Nichts deutet auf Fremdeinwirkung, Alkohol oder menschliches Versagen hin. Gerade als der Fall abgeschlossen werden soll, kommt eine Familie bei einem ähnlichen Unfall ums Leben. Chefermittler Nathaniel Pierce glaubt nicht an Zufälle und entdeckt bald die Verbindung zwischen den Verbrechen: In beiden Fällen wurde die Bremssteuerungssoftware der Fahrzeuge aus der Ferne manipuliert.
Die steigende Zahl tödlicher Cybervorfälle macht schnell klar, dass die Mordserie des Hackers gerade erst begonnen hat: Mit jedem Tag sind mehr Menschen betroffen. Inmitten des Chaos werden die Rufe nach einer Regulierung des Internets lauter, und der Fall wird bald zum Politikum. Nathaniel bekommt die Sicherheitsexpertin Eryn Veela zur Seite gestellt, um den Täter aufzuspüren, bevor die letzte Grenze überschritten wird …
Der Roman ist auf Englisch erschienen. Idee von Ernst Piller, Covergestaltung von Martina Bräuner.
Collision Domain und Cybersicherheit
Das Szenario von Collision Domain beruht auf Fakten. Jeder in diesem Buch beschriebene Cyberangriff ist möglich und mit heutiger Technologie durchführbar.
Der Roman entstand im Rahmen einer Abschlussarbeit mit dem Ziel, aktuelle Probleme der Internetsicherheit und einen möglichen Lösungsansatz leicht verständlich darzustellen. Er richtet sich an Technikbegeisterte, vor allem aber an alle, die einfach gern einen guten Thriller lesen – auch wer nicht in der IT oder Informationssicherheit tätig ist, sollte ihm eine Chance geben.
Das Buch besteht aus zwei Teilen. Der größere Teil enthält die eigentliche Geschichte, erzählt aus drei Perspektiven. Sie gewähren einen Blick auf die dunkle Seite der digitalen Welt und darauf, wie Kriminelle das heute weitgehend unregulierte Internet ausnutzen und missbrauchen.
Der zweite Teil ist ein umfangreicher Anhang, der jeden Angriff und seine Folgen erläutert und ein Konzept für eine sicherere globale Netzwerkumgebung vorstellt. Interessierte finden dort zahlreiche Verweise auf Fachartikel, die viele der Themen vertiefen. Der Anhang ist optional und für den Lesegenuss nicht nötig.
Einleitung
Aus dem Anhang des Buches, verfasst 2013.
Unternehmen und Regierungen auf der ganzen Welt liefern sich ein Wettrüsten mit dem organisierten Verbrechen – und oft auch untereinander. Spionage, Sabotage und Betrug haben längst die Grenze zur digitalen Welt überschritten. Der Begriff „Cybercrime“, so vage er auch definiert ist, ist in aller Munde. Zwischen 2005 und 2012 haben entsprechende Erwähnungen in den weltweiten Nachrichten um rund 600 % zugenommen [1, S. 7].
Diese Entwicklung überrascht kaum. Wo Menschen sind, gibt es Verbrechen. Das Internet ist längst kein Liebhaberprojekt einiger weniger Freigeister mehr, sondern ein wichtiger Faktor in Politik, Wirtschaft und unserem Alltag. Bis Ende 2013 werden voraussichtlich 2,75 Milliarden Menschen online sein [2].
Doch nicht nur Menschen wandern ins Neuland ein – auch elektronische Geräte. Rund 12 Milliarden Mediaplayer, Smartphones, Fernseher und ja, sogar Autos und Smart Meter sind heute mit dem Internet verbunden. Bis 2020 soll diese Zahl auf 50 Milliarden steigen – beeindruckende 6,6 Geräte pro Mensch [3, S. 3].
Eine der wichtigsten Triebfedern dieses Trends ist das sogenannte „Internet der Dinge“ (Internet of Things, IoT). Gemeint ist die Kommunikation zwischen Mensch und Gerät oder zwischen Geräten über Standardprotokolle wie IP. Ein „Ding“ ist in diesem Zusammenhang so ziemlich alles, was auf irgendeine Weise mit dem Internet interagiert. Vor allem Sensoren aller Art spielen eine zentrale Rolle: Sie überwachen, sammeln, übertragen, analysieren und verteilen die Daten, die für viele Unternehmen so wichtig geworden sind [3, S. 6]. Beispiele sind Komponenten der Gebäudeautomation, Personal Area Networks (PANs), Temperatursensoren und RFID-Tags [4, S. 1]. In unserer digitalisierten Welt kann sogar ein Kleidungsstück einen Chip enthalten, der IP spricht.
Die eigentliche Sicherheitsherausforderung ist jedoch nicht der vernetzte Fernseher, sondern die kritische Infrastruktur eines Landes. Viele lebenswichtige Systeme sind auf eine ununterbrochene Internetverbindung angewiesen, um zu funktionieren. Kraftwerke, Finanzdienstleistungen, Telekommunikation und Verkehr sind nur einige Beispiele [5, S. 27]. Ganz allgemein umfasst kritische Infrastruktur die wichtigsten Güter eines Landes – ob physische Anlage oder Computersystem.
Um zu zeigen, wie allgegenwärtig und wichtig das Internet geworden ist, haben wir eine Reihe unterschiedlicher Angriffsszenarien in die Geschichte eingebaut. Der namenlose Hacker sabotiert nicht nur kritische Infrastruktur, sondern richtet auch in zahlreichen zivilen Anwendungen Chaos an, die alle gleichermaßen betreffen.
- [1] United Nations Office on Drugs and Crime, “Comprehensive Study on Cybercrime”, Draft, 2013.
- [2] International Telecommunications Union, “Internet users per 100 inhabitants 2006–2013”, ITU Geneva, 2013.
- [3] D. Evans, “The Internet of Things – How the Next Evolution of the Internet Is Changing Everything”, Cisco Internet Business Solutions Group, 2011.
- [4] T. Heer et al., “Security Challenges in the IP-based Internet of Things”, RWTH Aachen University, 2011.
- [5] Department of Homeland Security, “National Strategy for Homeland Security”, DHS, 2007.
Der Vortrag „Six Ways to Kill by Hacking“ stellt die Angriffe aus dem Buch vor.